

€ 47,63 Gratis verzending

Uitgelicht
|
|
47,63 |
Naar shop
|
|
48,90 |
Naar shop
|
| VERGELIJK ALLE AANBIEDERS (2) | ||
 Beschrijving
Vergelijk aanbieders (2)
€ 47,63 Gratis verzending
€ 48,90 Gratis verzending
Winkels met andere maten
Beschrijving
(1)
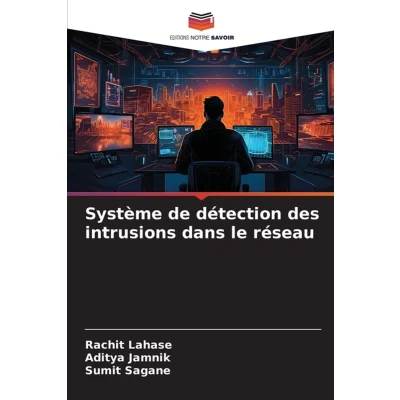
Ce travail porte sur les systèmes de détection d'intrusion (IDS), qui sont essentiels pour protéger les réseaux informatiques contre les cyberattaques et les accès non autorisés. Avec la complexité croissante du trafic des réseaux modernes, la détection des menaces est devenue plus difficile. L'étude souligne l'importance de disposer d'ensembles de données de haute qualité et de mesures d'évaluation efficaces pour développer des modèles IDS fiables.Elle examine les limites des ensembles de données traditionnels tels que KDD Cup 99 et discute des alternatives modernes telles que UNSW-NB15, CICIDS2017, et TON-IoT qui représentent mieux les scénarios d'attaque du monde réel. Le travail met également l'accent sur les mesures d'évaluation clés, y compris l'exactitude, la précision, le rappel et le score F1, qui aident à mesurer la performance de détection et à réduire les fausses alarmes. Dans l'ensemble, il donne un aperçu de l'amélioration des IDS à l'aide de techniques d'apprentissage automatique pour une meilleure sécurité dans les environnements réseau en évolution.
 Prijshistorie
* Prijshistorie bevat geen data van Amazon.
Prijzen voor het laatst bijgewerkt op:
 Gerelateerde resultaten
 Productspecificaties


